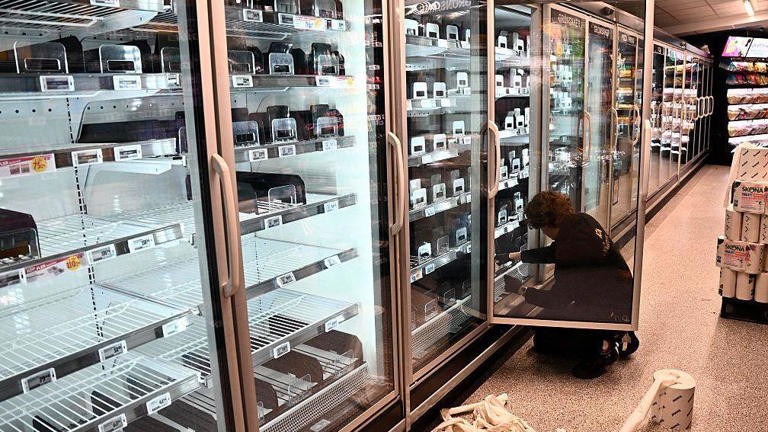
Tras los ataques de piratas informáticos contra los sistemas de refrigeración de supermercados y proveedores de alimentos en toda Europa, el Centro Nacional de Ciberseguridad (NCSC) afirma tener conocimiento de «un par de casos en los que se explotó tecnología vulnerable en el Reino Unido».
El director ejecutivo del NCSC, el Dr. Richard Horne, declaró en el programa Today de BBC Radio Four que habían «trabajado durante toda la noche» para alertar a las organizaciones potencialmente afectadas en el Reino Unido.
Dijo que había alertado a «un puñado» de personas y que tenía conocimiento de «un par de impactos».
Esto se produce después de que supermercados en países como Irlanda, Suecia, Estonia y Bélgica informaran de que la temperatura de sus frigoríficos había aumentado el lunes.
Estos sucesos se produjeron tras los ataques perpetrados a principios de octubre contra supermercados y proveedores de alimentos en toda Francia.
Los frigoríficos de los supermercados franceses son víctimas de un ciberataque.
Cientos de tiendas fueron blanco del ciberataque nocturno, que estropeó alimentos frescos y congelados por un valor estimado de millones de euros.
Estos ataques explotaron vulnerabilidades en algunos sistemas utilizados para controlar y gestionar de forma remota las unidades de refrigeración, sus temperaturas y ajustes, vulnerabilidades que habían sido descubiertas meses antes por investigadores de ciberseguridad.
Horne declaró a la BBC que aún era «demasiado pronto para decir» quién estaba detrás de los ciberataques.
Pero afirmó que esto ponía de manifiesto la necesidad urgente de que las organizaciones y las empresas se aseguraran de que la tecnología que sustenta toda una gama de aplicaciones que usamos y necesitamos a diario fuera segura y estuviera actualizada.
«No se ha invertido lo suficiente en la base tecnológica de la que dependemos como sociedad», dijo Horne, señalando que muchas empresas habían extendido sus sistemas más allá del final de su vida útil, no los habían actualizado ni los habían mantenido en compartimentos seguros desconectados de Internet.
Este tipo de acciones pueden crear vulnerabilidades que, según muchos expertos en ciberseguridad, representan una presa fácil para los piratas informáticos y pueden ser explotadas con facilidad.
Pero el responsable de ciberseguridad del Reino Unido afirmó que podrían ser detectadas y explotadas de forma más rápida y sencilla mediante la «inteligencia artificial en manos de nuestros adversarios».
«Necesitamos que todas las organizaciones analicen de qué dependen e inviertan en renovación», afirmó.
«Intervenimos cuando podemos. Pero, al fin y al cabo, es asunto suyo. Es su organización benéfica. Es su vida. Usted debe tomar la decisión y elegir con sabiduría.»